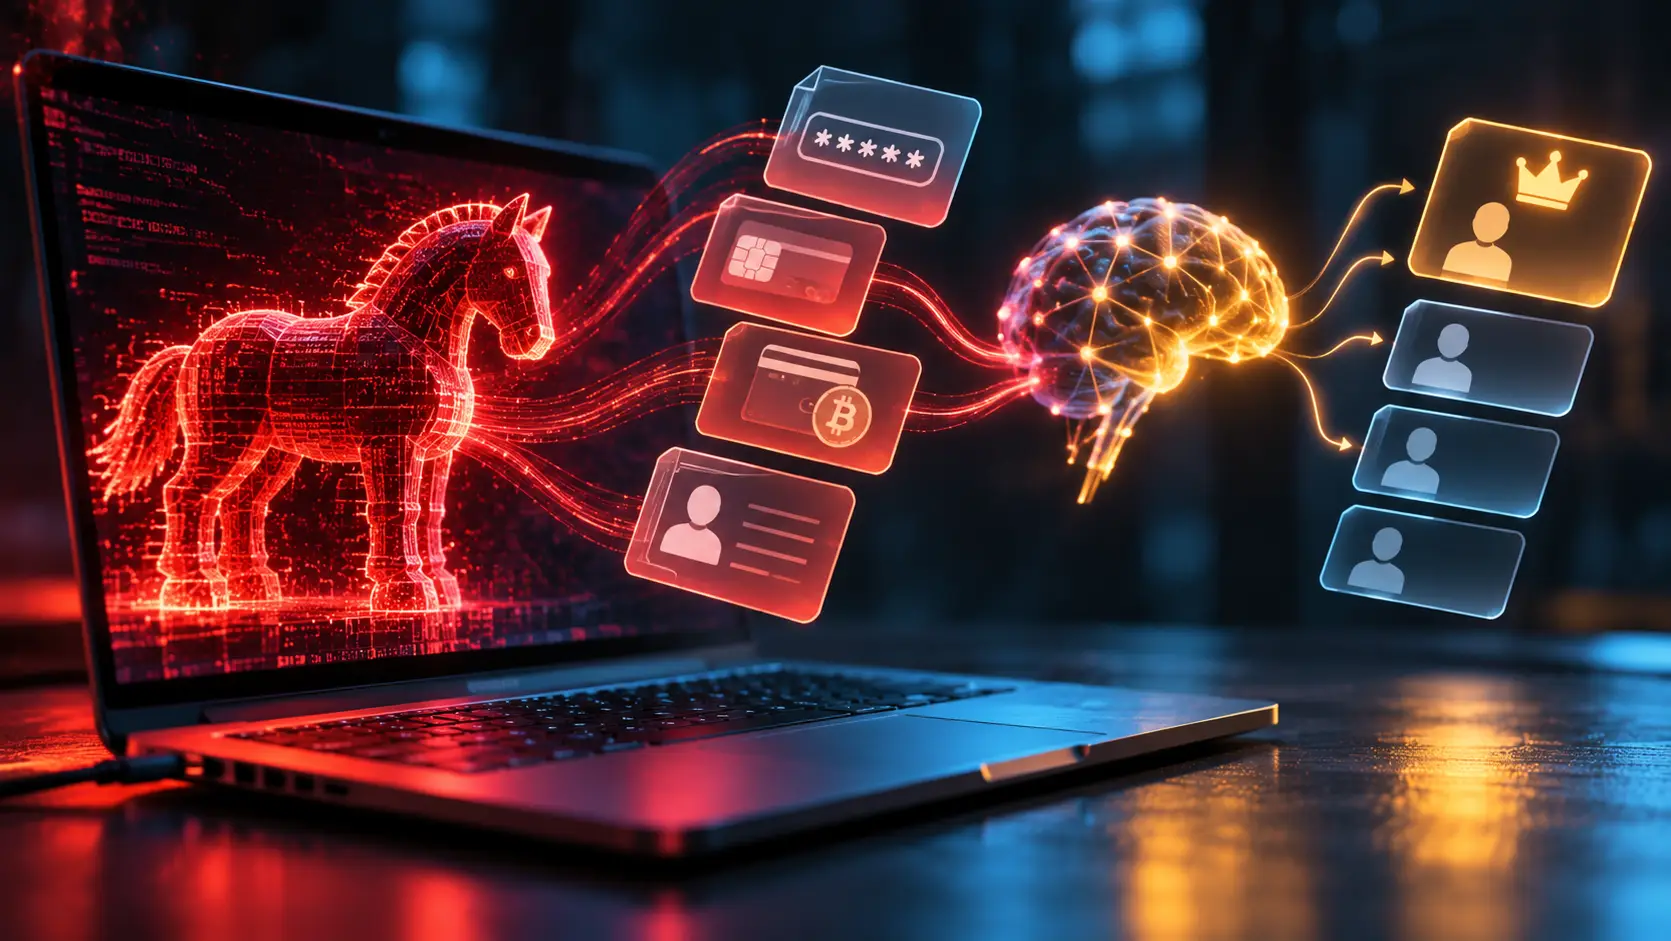
Nieuwe Windows-malware kan AI gebruiken om gestolen gegevens te beoordelen en interessante slachtoffers voor criminelen te rangschikken. Onderzoekers van Cisco Talos vonden die mogelijkheid in Volta. Het programma combineert gegevensdiefstal met een inschatting van de waarde van buitgemaakte accounts.
In de technische analyse van Volta beschrijft Talos een extra stap na de diefstal. Een taalmodel krijgt de opdracht om een persoonlijk dossier samen te stellen en waardevolle bezittingen aan te wijzen.
Van wachtwoorden naar een persoonlijk dossier
Volta kan onder meer browserwachtwoorden, inlogsessies, betaalgegevens en toegang tot cryptowallets verzamelen. Met gestolen toegang kan het programma ook aanvullende informatie zoeken, bijvoorbeeld adresgegevens in aankoopbewijzen.
Een inlogsessie bewijst dat iemand al is aangemeld. Gestolen sessiegegevens kunnen daardoor toegang geven tot een account zonder dat de aanvaller het wachtwoord opnieuw hoeft in te voeren.
De software stuurt een gestructureerd dossier via OpenRouter, een dienst die toegang biedt tot verschillende AI-modellen. Het model beoordeelt vervolgens welke gegevens interessant zijn en hoe de beveiliging van het slachtoffer eruitziet.
Wanneer een model de opdracht weigert, kan Volta een ander proberen. De AI-stap is optioneel: de gegevensdiefstal werkt ook zonder die analyse.
Zo kan een aanvaller sneller bepalen welk dossier aandacht verdient. Het ordenen en combineren van losse gegevens krijgt daarmee een eigen plaats in de werkwijze.
Verspreiding onder slachtoffers is niet vastgesteld
De bevinding gaat over onderzochte software. Talos-onderzoeker Ryan Fetterman verduidelijkt in een interview met WIRED dat zijn team niet heeft gevolgd of Volta daadwerkelijk bij slachtoffers is ingezet.
Het onderzoek bewijst daarom geen grootschalige aanvalsgolf. Evenmin is vastgesteld hoeveel beter criminelen met deze AI-analyse kunnen verdienen. De beschreven functie laat vooral zien hoe software gegevensdiefstal en het beoordelen van slachtoffers kan combineren.
Ook toegang tot AI-diensten is waardevolle buit
Een afzonderlijk onderzoek van Check Point naar Aokigahara laat zien dat ook AI-accounts zelf in het vizier staan. Deze andere malware zoekt gericht naar inlog- en sessiegegevens van onder meer Claude, ChatGPT, Cursor en GitHub Copilot.
Zulke gegevens kunnen toegang bieden tot gesprekken, broncode of betaalde diensten. Check Point beschrijft dit als mogelijke gevolgen; het bedrijf heeft niet vastgesteld hoe de makers van Aokigahara de buit precies te gelde maken.
Voor organisaties is dat relevant omdat een AI-account meer kan bevatten dan losse vragen. Medewerkers kunnen er bedrijfsdocumenten uploaden of aan software werken. Welke informatie bij een gestolen sessie bereikbaar is, hangt af van het account, de rechten en de geldigheid van die sessie.
Lees ook

Alleen een nieuw wachtwoord is niet altijd voldoende
Bij een besmet apparaat moet ook de oorzaak van de diefstal verdwijnen. Microsoft adviseert in zijn herstelhandleiding voor gehackte accounts om de computer eerst op malware te controleren en daarna het wachtwoord te veranderen. Controleer ook accountinstellingen, zoals automatisch doorgestuurde e-mail.
Daarnaast biedt Microsoft de mogelijkheid om op alle apparaten uit te loggen. Dat kan bij deze dienst maximaal 24 uur duren en geldt niet automatisch voor Xbox-consoles.
De herkomst van gedownloade software verdient eveneens aandacht. AI Wereld beschreef eerder hoe criminelen nepwebsites van populaire AI-tools gebruiken om malware te verspreiden. Dat betrof andere malwarecampagnes. Hoe Volta zelf op computers terechtkomt, is met het gepubliceerde onderzoek niet vastgesteld.
Robin HeesterOprichter
Robin Heester is mede-oprichter van AI Wereld en heeft door de jaren heen meerdere websites, nieuwsbrieven en magazines opgericht. Hij schrijft over technologie, innovatie en de maatschappelijke impact van nieuwe digitale ontwikkelingen.
Populair nieuws
AI-aandelen blijven onrustig: ASML en Besi sluiten opnieuw lager
Palantir verdubbelt omzet bijna, maar aandeel daalt nabeurs
Podcast: Wat weet een incassobureau over jou door AI?
DNB: AI kan helft van taken versnellen, maar zorgt niet altijd voor economische winst
Goedemorgen AI: wat verandert er aan jouw werk?
Apple boekt recordomzet, maar dure chips en Siri AI drukken op marge
Laatste reacties
- Haha! Je bent gelukkig niet de enige hoor. Wel een van de weinige die reageert. :)RobinHeester30-09-2026
- Toch wel leuk wat je in elkaar hebt gezet🙃 volgens mij ben ik de enige lezer!Cas.v28-09-2026
- Kan inderdaad allebei waar zijnRobinHeester09-09-2026
- De Chinese AGI is een bedreiging voor de westerse democratie? En een US AGI niet? Er is nauwelijks meer sprake van democratie in de US. Ik vraag me af of het iets uitmaakt waar de eerste AGI het ‘levenslicht’ ziet. Op het moment dat een AGI werkt trekt het zich waarschijnlijk niets aan van locatie en onttrekt het zich aan iedere controle. Hoe een AGI gaat acteren is een filosofische (of Darwinistische?) vraag. Zo lang als een AGI mensen nodig heeft zal ze deze gebruiken, daarna…markvanbijnen09-09-2026
- Wie zijn die experts die dat beweren??Cas.v09-09-2026
- Is volgens X zelf aan de hand https://x.com/GlobalAffairs/status/2093130747796148634RobinHeester29-08-2026
- Wapeniseert?? Dit is een erg onbetrouwbaar bericht. Niet alleen slecht vertaald, maar ook niet controleerbaar.Cas.v28-08-2026
- Niet mijn observatie dat de toeleveringsaanvoer stabiliseert.Cas.v26-08-2026
- Ja, de transcriptie van het gesprek is gedaan met AI. Dank voor de feedback over de herhalingen, daar kan ik zeker nog wat scherper op zijn.RobinHeester21-08-2026
- Goed artikel, alleen jammer dat er zoveel Ai bij gebruikt is om het te schrijven, veel herhalingen, het had een stuk compacter gekund.🙃Cas.v21-08-2026