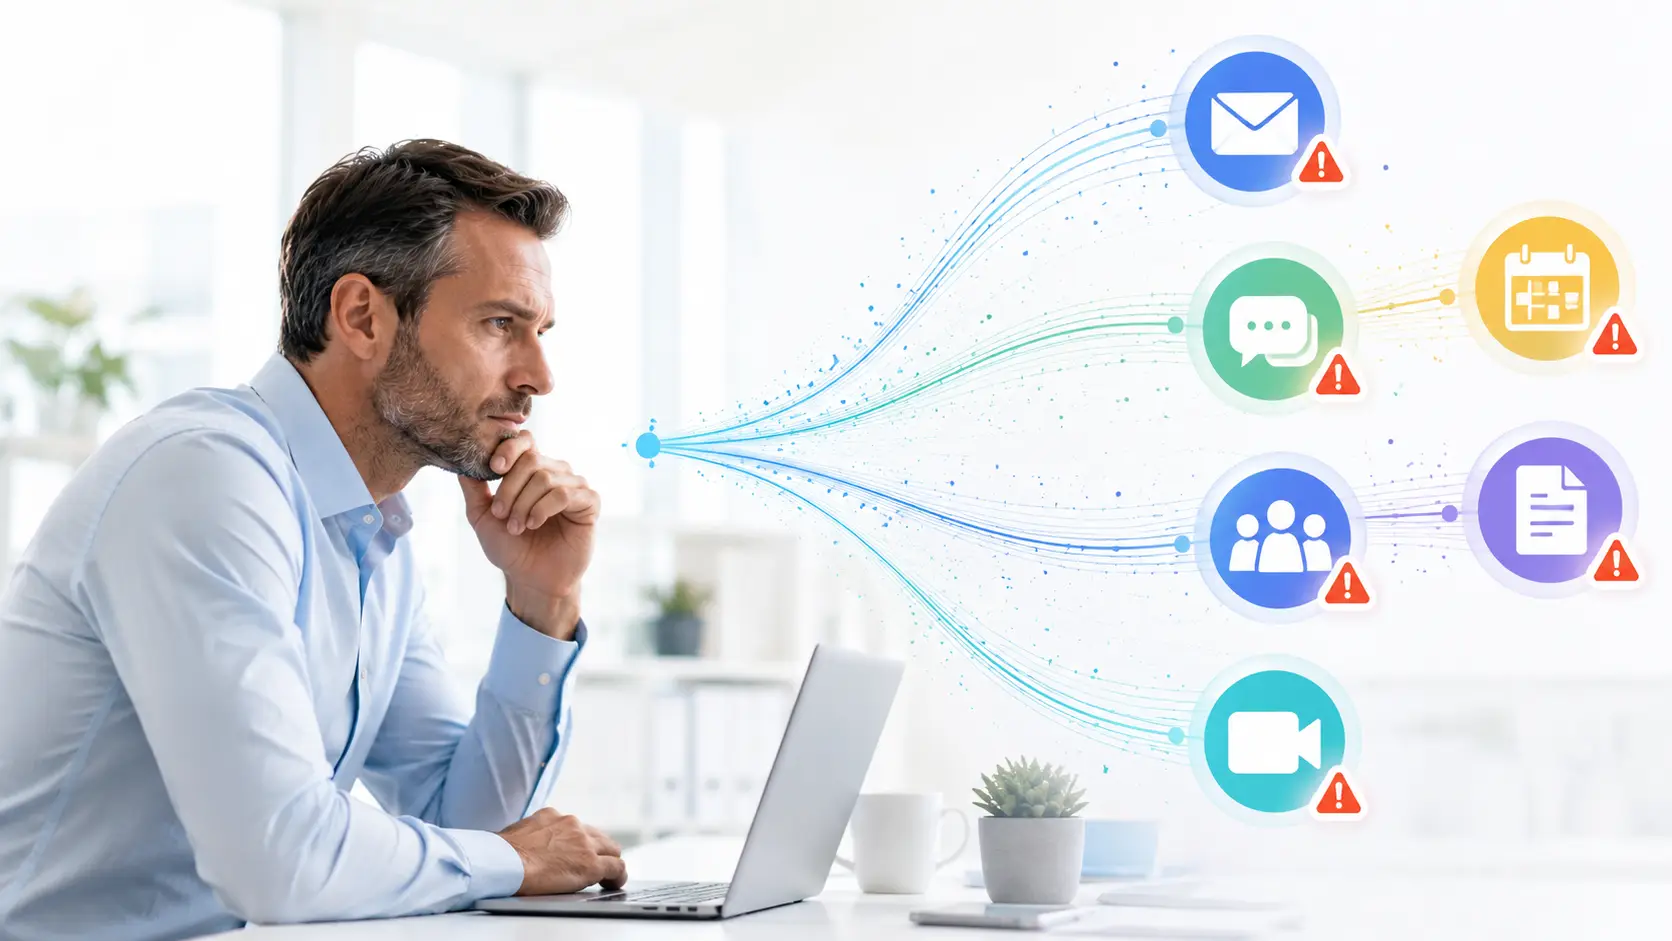
Cybercriminelen zetten steeds vaker kunstmatige intelligentie in om phishingaanvallen sneller, persoonlijker en moeilijker herkenbaar te maken. Volgens nieuw onderzoek van cybersecuritybedrijf KnowBe4 wordt inmiddels 86% van de phishingaanvallen ondersteund of volledig aangestuurd door AI.
Dat blijkt uit het nieuwe Phishing Threat Trends Report Volume Seven, gebaseerd op analyses van meer dan 3.000 dreigingsactoren. De cijfers laten zien dat phishing zich razendsnel ontwikkelt van eenvoudige spamcampagnes naar geavanceerde, multichannel-aanvallen die meerdere communicatieplatformen tegelijk gebruiken.
De ontwikkeling is belangrijk omdat bedrijven steeds afhankelijker worden van digitale samenwerkingstools zoals Microsoft Teams, agenda-applicaties en realtime chats. Aanvallers verschuiven daardoor bewust weg van traditionele e-mailaanvallen.
AI maakt phishing persoonlijker en schaalbaarder
AI verandert phishing fundamenteel. Waar phishingmails vroeger vaak vol taal fouten stonden en massaal werden verstuurd, kunnen aanvallers nu geloofwaardige en gepersonaliseerde berichten genereren op basis van openbare informatie.
Volgens de onderzoekers kunnen cybercriminelen met generatieve AI onder meer:
- unieke phishingberichten per slachtoffer maken
- schrijfstijl en tone-of-voice van collega’s imiteren
- deepfake-audio of video inzetten tijdens gesprekken
- automatisch grote hoeveelheden aanvallen genereren
KnowBe4 schat dat AI-gedreven phishingcampagnes inmiddels tot zeven keer efficiënter zijn dan traditionele methoden.
Een opvallende ontwikkeling is zogenoemde polymorphic phishing. Daarbij verandert de inhoud van phishingmails continu automatisch, waardoor beveiligingssoftware moeilijker patronen kan herkennen. Traditionele spamfilters zijn vaak afhankelijk van herkenbare kenmerken of hergebruikte teksten, terwijl AI elke aanval uniek kan maken.
Cybercriminelen verlaten de inbox
Het rapport laat ook zien dat cybercriminelen hun aanvallen steeds vaker buiten e-mail uitvoeren.
Phishing via agenda-uitnodigingen nam volgens KnowBe4 in zes maanden tijd met 49% toe. Aanvallers versturen hierbij kwaadaardige .ics-bestanden waarmee automatisch afspraken in digitale agenda’s verschijnen. Zelfs zonder een e-mail actief te openen, kan een verdachte afspraak daardoor zichtbaar worden in Outlook of Google Calendar.
Onderzoekers noemen dit “default trust”: gebruikers vertrouwen agenda’s automatisch meer dan e-mail. Daardoor klikken medewerkers sneller op links of uitnodigingen.
Ook Microsoft Teams wordt vaker misbruikt. Het aantal phishingaanvallen via Teams steeg volgens het onderzoek met 41% in een half jaar.
Dat heeft volgens beveiligingsexperts meerdere oorzaken:
- communicatie via Teams voelt informeler
- berichten zijn vaak kort en snel
- medewerkers reageren sneller zonder uitgebreide controle
- aanvallers kunnen geleidelijk vertrouwen opbouwen
Juist omdat samenwerkingstools onderdeel zijn geworden van dagelijkse workflows, worden ze aantrekkelijk voor cybercriminelen.
Multichannel phishing wordt nieuwe standaard
De grootste verschuiving zit volgens het rapport in de opkomst van multichannel-aanvallen. Daarbij combineren cybercriminelen meerdere communicatiekanalen binnen één aanval.
Een slachtoffer kan bijvoorbeeld eerst een phishingmail ontvangen en daarna een bericht via Teams krijgen van een zogenaamd collega-account dat verwijst naar dezelfde aanvraag. Door dezelfde boodschap via meerdere kanalen te herhalen, ontstaat een vals gevoel van legitimiteit.
Dat maakt deze aanvallen moeilijker te herkennen.
Volgens Jack Chapman, SVP Threat Intelligence bij KnowBe4, is de inbox daardoor niet langer de enige frontlinie van social engineering-aanvallen. Aanvallers richten zich volgens hem steeds nadrukkelijker op realtime samenwerkingstools en digitale agenda’s.
Wat betekent dit voor bedrijven?
De cijfers onderstrepen dat traditionele cybersecuritymaatregelen niet meer voldoende zijn. Veel organisaties richten hun beveiliging nog sterk op e-mailfilters, terwijl aanvallen zich inmiddels verspreiden over meerdere platformen tegelijk.
Dat vraagt om bredere beveiligingsstrategieën, waaronder:
- monitoring van samenwerkingstools
- strengere verificatie van interne verzoeken
- training rond AI-gegenereerde phishing
- beveiliging van agenda- en chatomgevingen
- detectie van deepfakes en impersonatiepogingen
Daarnaast groeit het belang van gedragsanalyse. Omdat AI-phishing minder afhankelijk is van herkenbare malware of vaste patronen, verschuift detectie steeds meer richting afwijkend gebruikersgedrag en contextanalyse.
Lees ook


AI verhoogt druk op cybersecuritysector
De opkomst van AI-phishing past binnen een bredere trend waarin kunstmatige intelligentie zowel aanvallers als verdedigers krachtiger maakt.
Cybersecuritybedrijven investeren steeds meer in AI-systemen die verdachte communicatie realtime analyseren. Tegelijkertijd gebruiken criminelen dezelfde technologie om overtuigendere aanvallen te bouwen tegen lagere kosten.
Daardoor ontstaat een technologische wapenwedloop tussen beveiligingsbedrijven en cybercriminelen.
Vooral grote organisaties met veel digitale communicatiekanalen lopen extra risico. Hoe meer platforms medewerkers dagelijks gebruiken, hoe groter het potentiële aanvalsoppervlak wordt.
Robin HeesterOprichter
Robin Heester is mede-oprichter van AI Wereld en heeft door de jaren heen meerdere websites, nieuwsbrieven en magazines opgericht. Hij schrijft over technologie, innovatie en de maatschappelijke impact van nieuwe digitale ontwikkelingen.
Populair nieuws
Nvidia verliest 13%, terwijl vier andere AI-aandelen meer dan 14% stijgen
ASML, ASM en Besi dalen opnieuw terwijl de AEX opveert
Vertrek van Nvidia-topman zet AI-financieringsdeal van 500 miljard dollar op het spel
Goedemorgen AI: nieuwe Gemini, maar wie bouwt de rekenkracht?
EU-leiders bespreken in Dublin wie Europese AI-rekenkracht gaat betalen
Google brengt Gemini 4 Hydrogen naar Zoeken en gratis Gemini-gebruikers
Laatste reacties
- Hi! In de eerste zin van het artikel geven we aan dat het gaat om wat Ouders & Onderwijs vindt. Ik denk ook niet dat die organisatie voor alle ouders spreekt.RobinHeester10-11-2026
- Ik verbaas mij er over, dat het hier gebracht wordt alsof een onbekende organisatie als "ouders & onderwijs". Namens alle ouders spreekt. Ik als ouder van een dichter op de basisschool en persoonlijk zeer ervaren met AI, ben er op tegen dat AI op de basisschool aanwezig is. Ik deel de mening van deze organisatie dan ook helemaal niet en ondersteun het verbod volledig.wwigman10-11-2026
- Haha! Je bent gelukkig niet de enige hoor. Wel een van de weinige die reageert. :)RobinHeester30-09-2026
- Toch wel leuk wat je in elkaar hebt gezet🙃 volgens mij ben ik de enige lezer!Cas.v28-09-2026
- Kan inderdaad allebei waar zijnRobinHeester09-09-2026
- De Chinese AGI is een bedreiging voor de westerse democratie? En een US AGI niet? Er is nauwelijks meer sprake van democratie in de US. Ik vraag me af of het iets uitmaakt waar de eerste AGI het ‘levenslicht’ ziet. Op het moment dat een AGI werkt trekt het zich waarschijnlijk niets aan van locatie en onttrekt het zich aan iedere controle. Hoe een AGI gaat acteren is een filosofische (of Darwinistische?) vraag. Zo lang als een AGI mensen nodig heeft zal ze deze gebruiken, daarna…markvanbijnen09-09-2026
- Wie zijn die experts die dat beweren??Cas.v09-09-2026
- Is volgens X zelf aan de hand https://x.com/GlobalAffairs/status/2093130747796148634RobinHeester29-08-2026
- Wapeniseert?? Dit is een erg onbetrouwbaar bericht. Niet alleen slecht vertaald, maar ook niet controleerbaar.Cas.v28-08-2026
- Niet mijn observatie dat de toeleveringsaanvoer stabiliseert.Cas.v26-08-2026